0. 先看問題|Agent 不是不能逛網路,而是很難自己完成商務流程
Cloudflare 在 2026 年 8 月 4 日發表了 Cloudflare Wallets,標題是「the programmable wallet for the agentic Internet」。這個 announcement 表面上是在講錢包,但更準確地說,它在補 AI agent 要真的進入網路商務時缺少的兩個基礎能力:身份與支付。
今天的 API、資料服務、內容訂閱和 SaaS 工具,大多還是替人類設計的。你要註冊帳號、填信用卡、產生 API key、登入 dashboard、看 pricing page、手動同意條款。人類可以慢慢點,agent 卻會在這些流程裡卡住。它沒有穩定身份可以拿來註冊,也沒有原生付款方式可以把幾美分、幾美元的服務費直接掛在請求上。
所以 Cloudflare Wallets 的切入點不是「讓 AI 也有一個加密錢包」這麼簡單,而是讓 agent 能在明確授權與額度限制下,自己嘗試 API、購買內容、使用 MCP tools,並把每一次花費留在可追蹤的支付紀錄裡。
這也是它和 Cloudflare 先前發表的 Monetization Gateway 互相咬合的地方。Monetization Gateway 偏商家端,讓網站、API 或內容可以透過 x402 收微支付;Cloudflare Wallets 則偏買方端,讓 agent 有方法付這筆錢。買方和賣方都補上,agentic commerce 才不只是 demo。
1. 兩種錢包|Account Wallet 管資金,Virtual Wallet 管 agent 權限
Cloudflare 把 Wallets 拆成兩種角色:Account Wallet 和 Virtual Wallet。
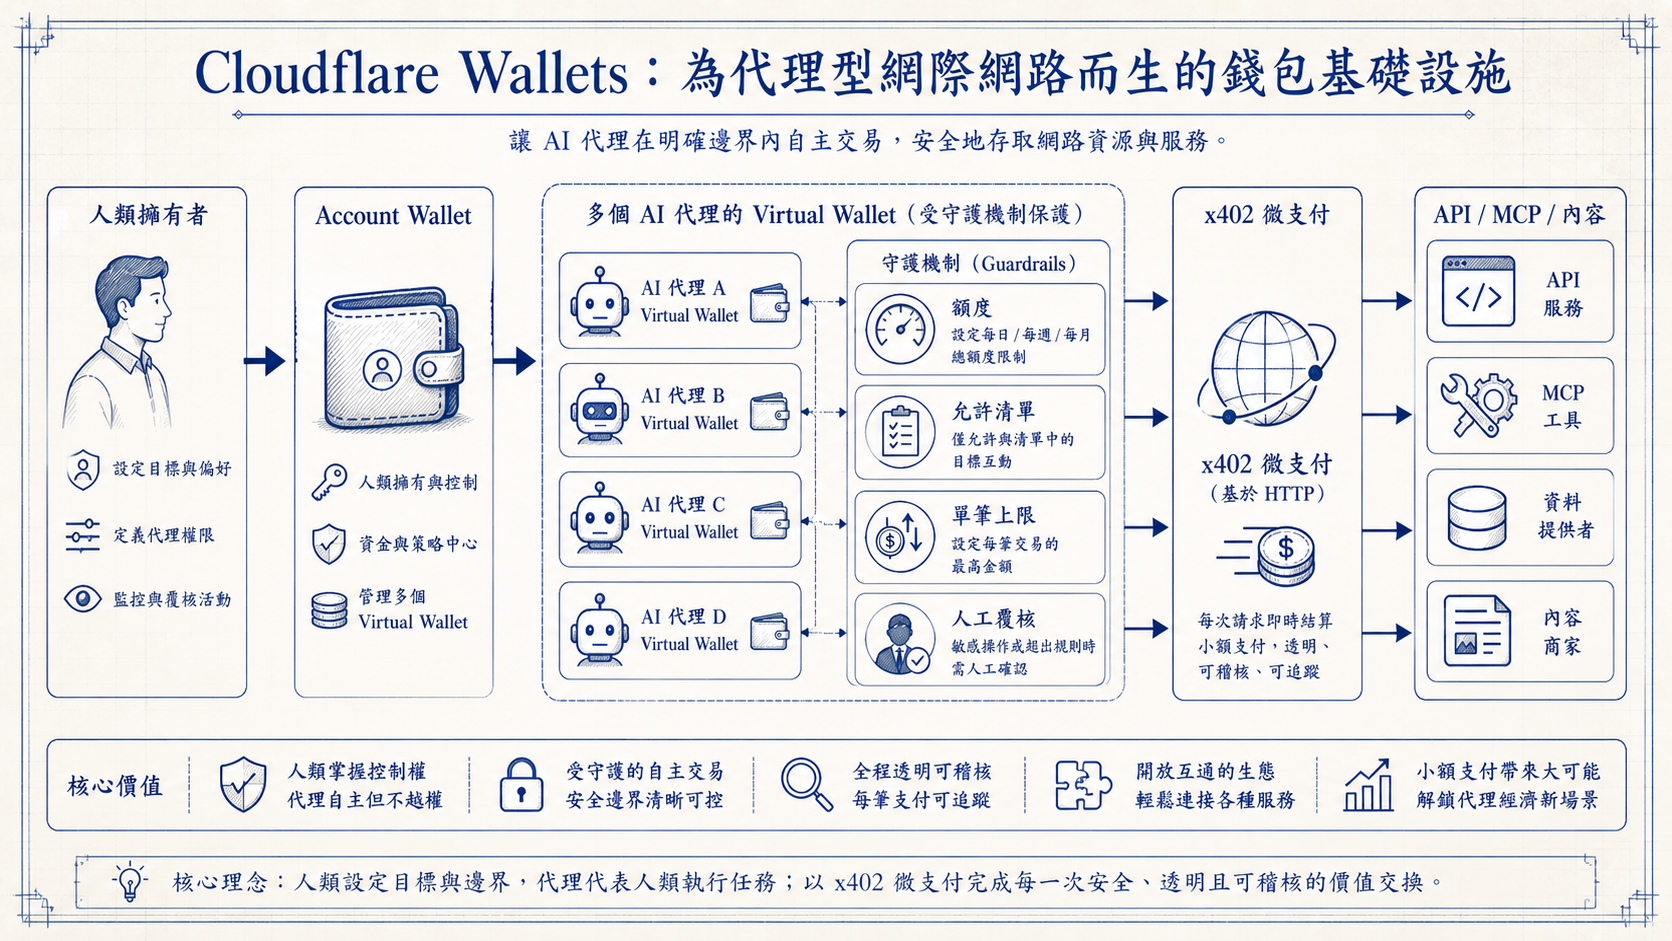
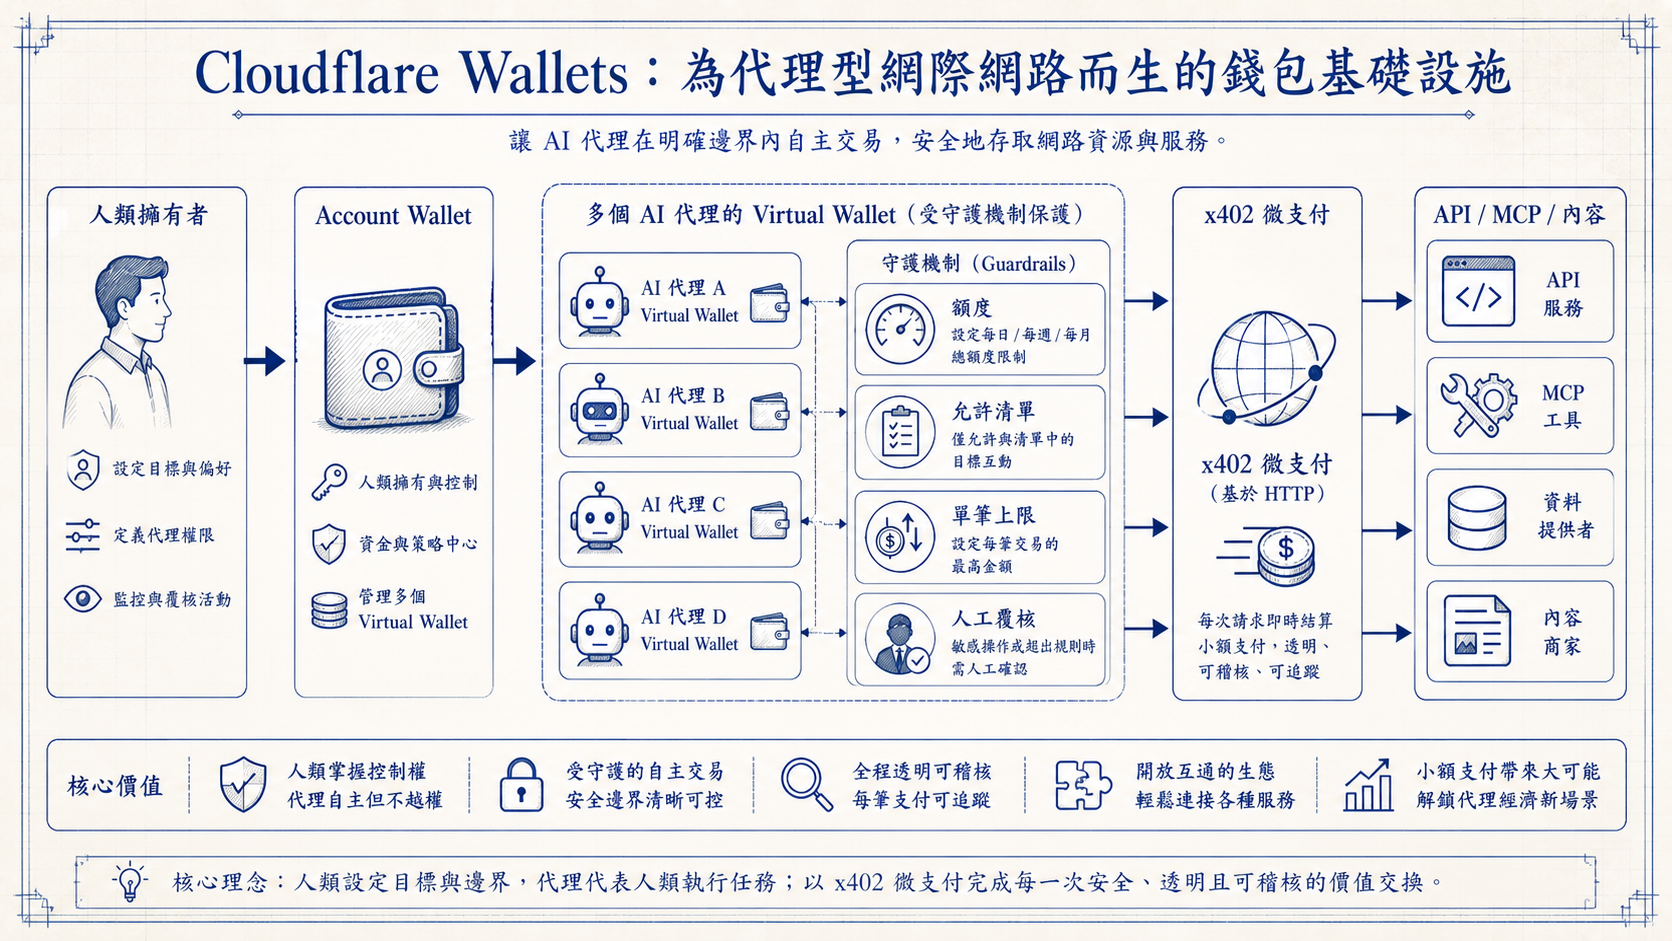
Account Wallet 是人類或組織帳號的主錢包。它負責加值、移出資金、設定策略,也負責把可使用的額度委派給不同 agent。這一層的設計重點是「控制權仍在人類手上」。人類不是每筆都要手動批准,但人類要能決定哪些 agent 可以花錢、花在哪裡、最多花多少。
Virtual Wallet 則是 agent 實際使用的錢包。它透過 API key 運作,讓 agent 在權限範圍內付費。你可以想像每個 agent 都拿到一張受限制的公司採購卡:它可以完成工作所需的小額交易,但不能無限制動用主帳戶資金。
這個分層很重要,因為 agent 的價值來自自主探索。如果每次試用 API 都要回頭問人,agent 就很難有效比較選項;但如果直接把主錢包交出去,風險又太大。Virtual Wallet 的角色就是在這兩者之間開一條窄路:讓 agent 自己走,但路寬由人類設定。
Cloudflare 文中提到的 guardrails 包括 allowance、allow list 和 maximum transaction size。翻成產品語言,就是總額度、允許清單、單筆上限。再加上異常支出時的人類覆核,這其實是一套 agent 支出治理模型,而不只是付款功能。
2. x402 市場|把付款放進 HTTP 請求,才像 agent 原生流程
Cloudflare Wallets 另一個關鍵字是 x402。x402 的基本想法,是把付款附著在 HTTP request 上,讓服務可以在請求層直接要求小額支付。這對 agent 很自然:它本來就是透過網路請求呼叫 API、抓資料、使用工具;如果付款也能變成請求流程的一部分,就不必每次繞回人類設計的結帳頁面。
這裡的變化不只是「付款更快」。真正的變化是,agent 可以低成本試很多服務。
假設一個研究 agent 需要比較十個資料 API。傳統流程裡,它可能要註冊十個帳號、填十次付款資訊、拿十組 key,再測試每個 API 的品質。這種流程對人類都煩,對 agent 更像一面牆。若每個 API 都能用 x402 收幾美分的測試費,agent 就可以在 Virtual Wallet 的小額預算內逐一試用,最後挑出品質、價格和延遲最適合的服務。
Cloudflare 原文用了很直覺的例子:如果 agent 只負責 10 美元,你會比它負責 1,000 美元放心很多。而如果每次 API 試用只要幾 cents,10 美元其實已經足夠讓 agent 探索一批選項。這說明限制不是阻礙自主性,限制反而是自主性的前提。
對商家端來說,這也打開新的定價方式。以前內容和 API 常常被迫走訂閱、免費試用、信用卡綁定,因為付款基礎設施不適合太小的交易。x402 若成熟,商家可以把「一次 API 呼叫」「一份資料」「一篇內容」「一次模型推論」變成可直接出售的網路資源。
3. 可讀身份|cloudflare.pay 像是 agent 世界的 handle
付款之外,Cloudflare Wallets 還處理身份。原文提到,wallet 會連到 Cloudflare account,並透過 cloudflare.pay 讓 agent 可以選擇性宣告自己。比如一個研究 agent 可能看起來像 research.example.cloudflare.pay,商家就能知道它不是完全無名的 bot,而是某個帳號或組織委派出來的 agent。
這個方向很像把 DNS 的可讀名稱邏輯搬到 agent 身份。底層可能是 keypair,對人來說卻不該只看到難記的公鑰。人類可讀的 handle 能讓商家、工具服務和政策系統更容易辨認互動對象。
Cloudflare 也刻意把這件事講得保守:它不是要定義完整身份 schema,也不是說所有 agent 都必須公開身份。它提供的是一個簡單、可記憶、可宣告的識別層;更豐富的 agentic identity schema,之後可以跟 x402 Foundation 等標準化工作接軌。
這裡有一個值得注意的產品判斷:未識別不等於不可信,但需要更多證明。Cloudflare 把這件事類比為 VPN 或 bot management 的處理方式。商家可以選擇和未知 agent 互動,也可以要求某些資源只開放給有穩定身份的 agent。這會讓未來網站的 access policy 變得更細:不只是人類或機器,而是已知 agent、未知 agent、某組織 delegate、某種支付能力的 agent。
4. 真正的重點|Wallets 不是放權,而是把權限變成可管理的產品面
這篇最值得放進魚塘的地方,是它把「AI agent 可以花錢」這件事講成產品治理,而不是只講加密支付。
很多 agent commerce 的想像都會跳到最刺激的畫面:agent 自己買服務、自己付款、自己組裝供應鏈。但真實系統裡,讓 agent 花錢不是難點;讓它只在你願意承擔的風險範圍內花錢,才是難點。
Cloudflare Wallets 的設計給了一個清楚方向:
人類擁有 Account Wallet,負責資金和總策略。
agent 使用 Virtual Wallet,負責在小範圍內探索和執行。
x402 負責把每一次網路請求變成可付款、可稽核的交易。
cloudflare.pay 負責讓 agent 在需要時帶著可讀身份出場。
這四件事合在一起,才像一個 agentic Internet 的商務層。它不是把現有信用卡流程包一層 API,也不是把每個 agent 都丟進完全開放的鏈上世界,而是把人類控制、機器自主、商家收款和網路協議接在一起。
結語|這比較像註冊網域,但差別在「它會花你的錢」
群組裡有人說這感覺像註冊網域,這個比喻其實很準。Cloudflare Wallet handle 的確有點像 agent 世界的可讀地址:比公鑰好記,比隨機 bot identifier 更適合商家互動,也可能成為未來 agent 之間辨認彼此的入口。
但它比網域多一層風險:這個身份背後可以連到錢。當 agent 帶著 handle、wallet 和 x402 支付能力去呼叫 API 時,它不只是「被認出來」,也可能「完成交易」。所以這類產品的成敗,不會只看註冊體驗多順,而會看權限模型、額度設定、異常偵測、人工覆核、支出紀錄和商家政策是否足夠清楚。
如果說前一波網路基礎設施是在替人類建立帳號、網域和付款流程,那 Cloudflare Wallets 代表的方向,就是替 agent 建立同一套東西的機器版本。差別在於,agent 的身份和付款不能只追求方便;它必須預設可限制、可撤銷、可追蹤,才有機會變成真的商務基礎設施。