0. 先看整條鏈|Web3 不是一個 App,而是一組分工清楚的公共系統
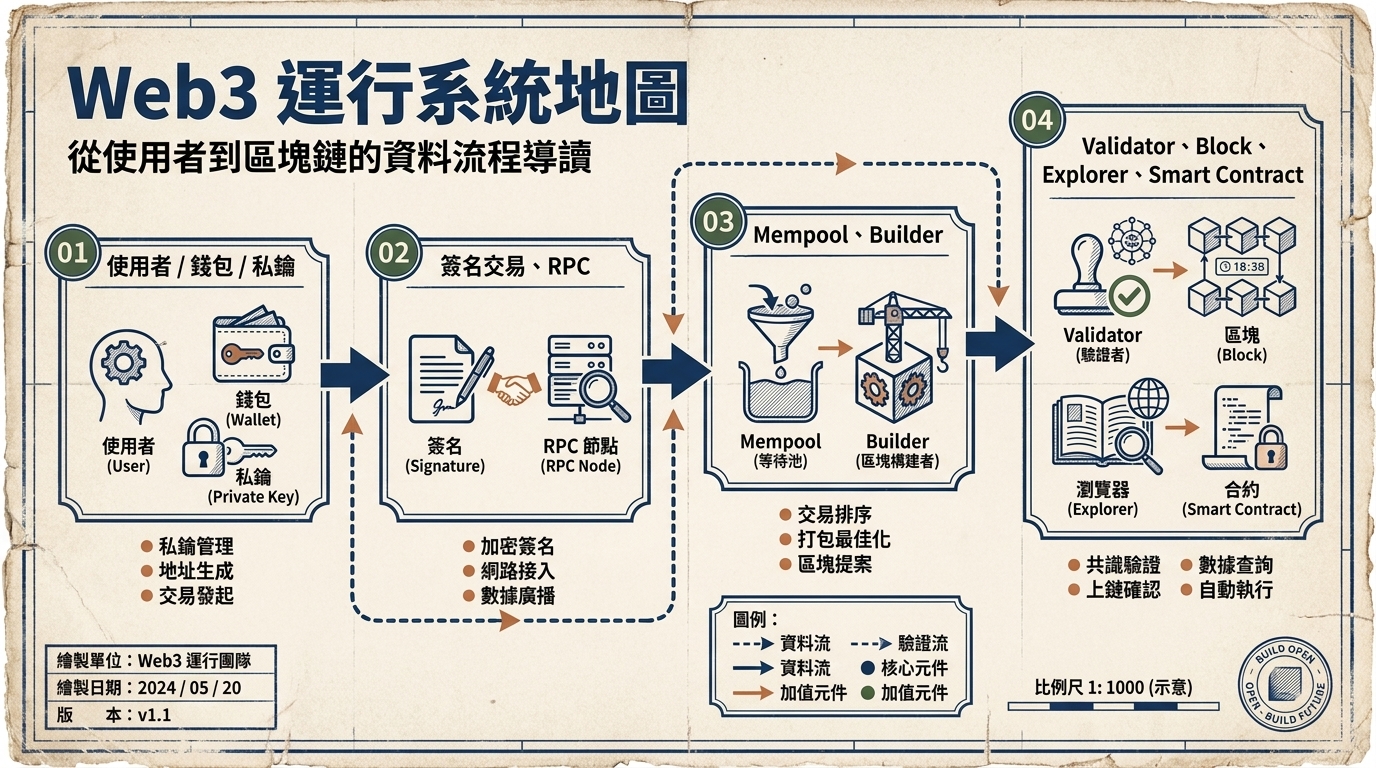
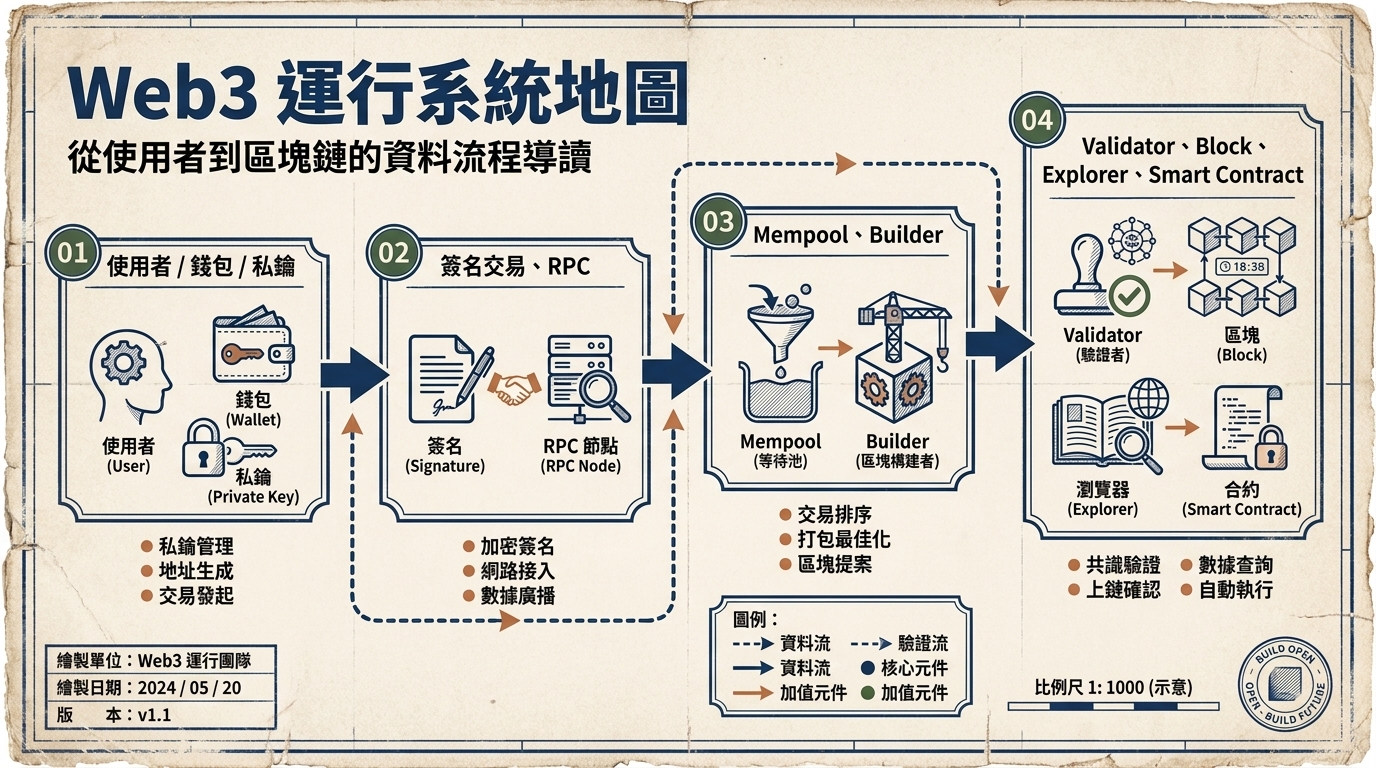
這場 AI x Web3 School 的題目是「Web3 的運行原理」。它不是從幣價、敘事或投資角度切入,而是把 Web3 拆回最基本的運行鏈條:錢包、私鑰、交易、簽名、RPC、mempool、builder、validator、block、smart contract、EIP 與 governance。
原影片:AI x Web3 School - Web3 的運行原理
如果只用一句話概括這場分享:Web3 的核心不是「把網站加上錢包登入」,而是把使用者授權、公共帳本、開放節點、可驗證程式碼與社群治理串成一套可共同檢查的系統。
這個角度很重要。很多人第一次接觸 Web3,會把錢包想成銀行 App,把區塊鏈想成資料庫,把智能合約想成會自動執行的神祕機器。這些比喻都有一點點像,但也都很容易誤導。
更準確的理解是:錢包不放資產,它保管鑰匙並替你產生簽名;資產狀態不在手機或瀏覽器裡,而是在鏈上帳本裡;交易不是只有轉帳,而是你授權網路執行某件事的一包資料;智能合約不是有智慧的合約,而是部署在鏈上、能被交易觸發的程式碼。
這篇導讀會沿著直播的順序整理。前半段看使用者如何從錢包送出交易;中段看交易如何進入 Ethereum 網路、被排序、被驗證、被寫進區塊;後半段看智能合約、節點多樣性、協議升級與 Web3 的邊界。
1. 錢包不是資產倉庫|它真正保管的是控制權
Web3 入門最容易混淆的第一件事,是「錢包裡有什麼」。日常語言會說「我的幣在 MetaMask 裡」、「NFT 在錢包裡」,但從系統角度看,這句話其實不精確。
錢包做的事是保管私鑰、構造交易、發起簽名。鏈上帳本保存的是餘額、NFT、合約狀態。區塊瀏覽器則讀取鏈上資料,把交易、區塊、合約、地址活動展示出來。三者常常被使用者一起看見,但它們不是同一件事。
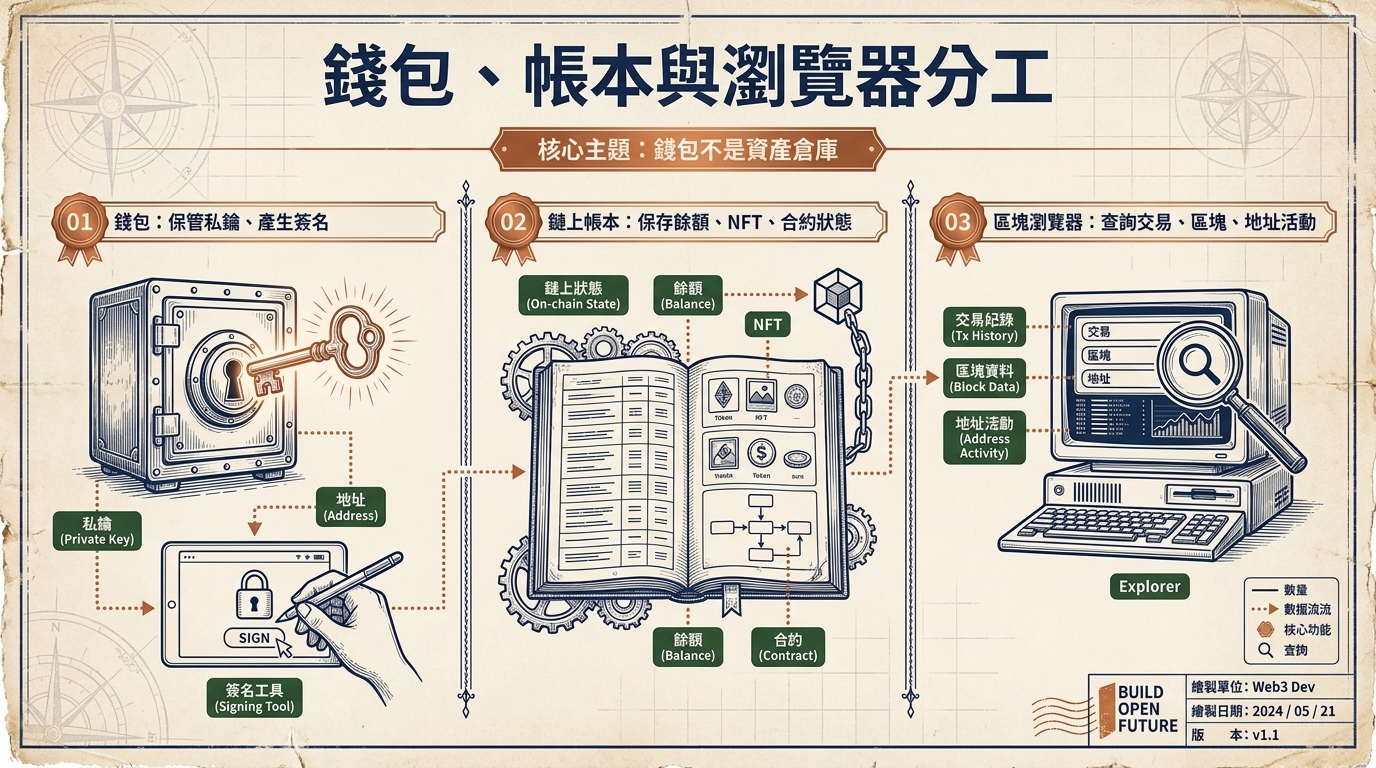
私鑰是控制權的核心。誰能用某個私鑰簽名,誰就能授權對應帳戶發出交易。助記詞則比較像私鑰系統的可讀備份,透過層級路徑可以推導出多個帳戶。地址是由公鑰計算出來的公開識別符,可以公開收款,但公開不代表匿名,因為地址之間的交易關係可以被鏈上分析工具關聯。
這裡最該建立的心智模型是:地址是公開名字,私鑰是控制權,助記詞是恢復入口。地址可以給別人看,私鑰與助記詞不能。你可以換前端、換錢包 App、換區塊瀏覽器,但只要鏈上狀態還在、鑰匙還在,你就仍然能控制那個地址上的資產與權限。
所以「資產不在錢包裡」不是文字遊戲,而是安全觀念。當使用者誤以為資產在 App 裡,可能會把錢包服務商、瀏覽器外掛、RPC provider 的角色看得太中心化;當使用者理解錢包只是鑰匙與簽名工具,就比較能分辨哪些東西可以換,哪些東西絕對不能交出去。
2. 交易是授權資料|不是只有轉帳,還包含你要網路執行的事
直播接著把交易定義得很清楚:交易不是只有轉帳,它是一段「我授權網路執行這件事」的資料。
這件事聽起來抽象,但只要把交易拆成幾個欄位就會變得直觀。第一是你要做的事:轉帳、呼叫合約、mint、投票、授權 approve,都可以是交易。第二是 gas fee:你要為計算、儲存與區塊空間付費。第三是 nonce:這是帳戶發出的第幾筆交易,用來防止重複執行,也和替換、加速交易有關。第四是 signature:證明這筆交易確實由對應私鑰授權。
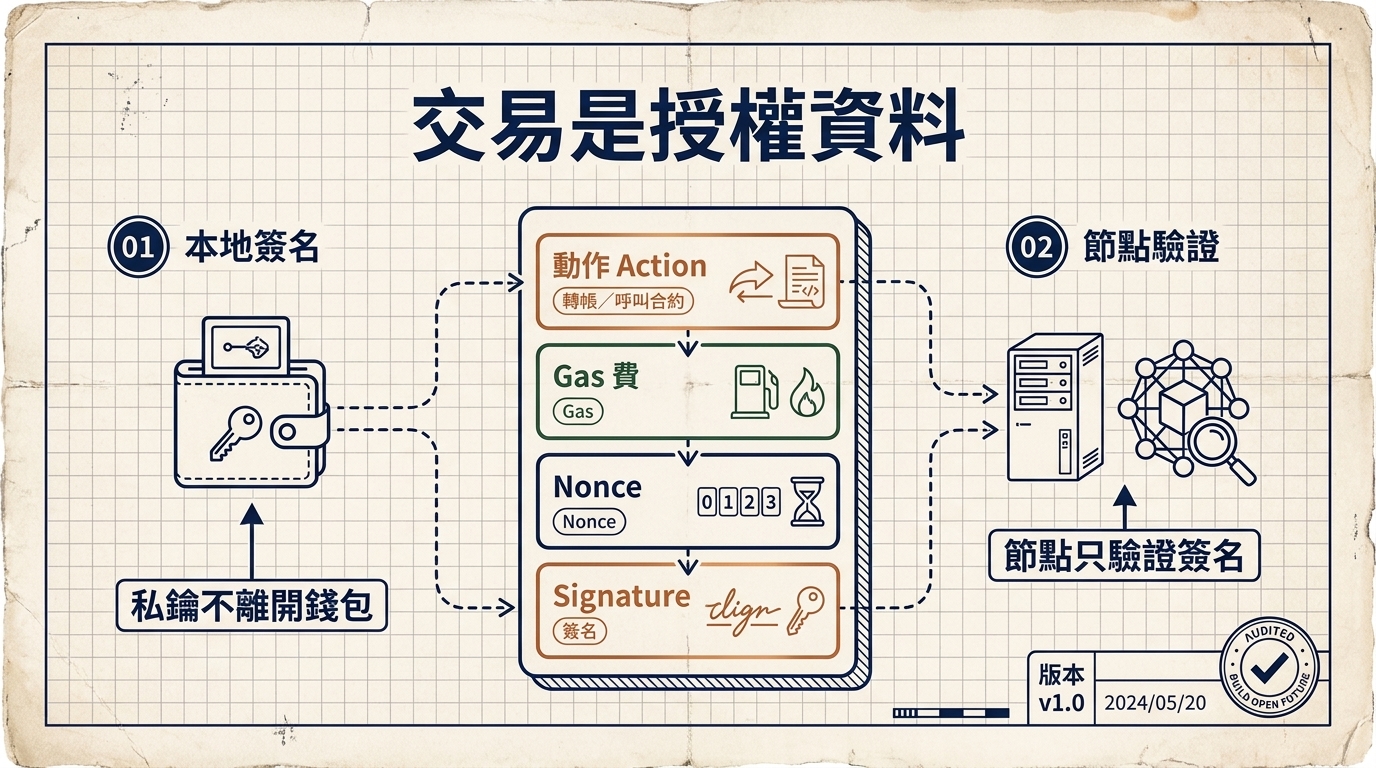
這個模型能解釋很多使用者常見疑惑。為什麼 approve 也要 gas?因為它不是單純點選同意,而是在改變鏈上授權狀態。為什麼交易卡住可以加速?因為同一個 nonce 可以用更高費用替換。為什麼簽名那麼重要?因為節點不需要知道你的私鑰,只需要驗證簽名是否對得上地址。
直播裡也示範了本地簽名與 RPC 廣播的分工。安全的流程是:錢包在本地拿交易資料產生簽名,然後把已簽名交易送到 RPC / node。私鑰不應該被送到節點,也不應該被交給前端服務。RPC 的角色是接收、轉發與查詢,不是替你保管控制權。
這也是 Web3 使用者教育最關鍵的一段。很多攻擊不是直接偷走私鑰,而是誘導使用者簽署有問題的資料,例如惡意授權、偽裝登入、看不懂的 typed data。簽名本身是正常機制,但簽什麼、給誰簽、簽完會造成什麼效果,才是風險所在。
3. 從 RPC 到出塊|交易送出後,還要經過網路排序與共識
按下送出交易之後,事情並不是「立刻上鏈」。直播用一條流程把它拆開:Wallet 本地簽名,RPC / Node 接收並傳播交易,Mempool 暫存尚未打包的交易,Builder 排序與組裝區塊,Validator 驗證並出塊,最後交易被寫進 Block,使用者才能在 Explorer 看到結果。
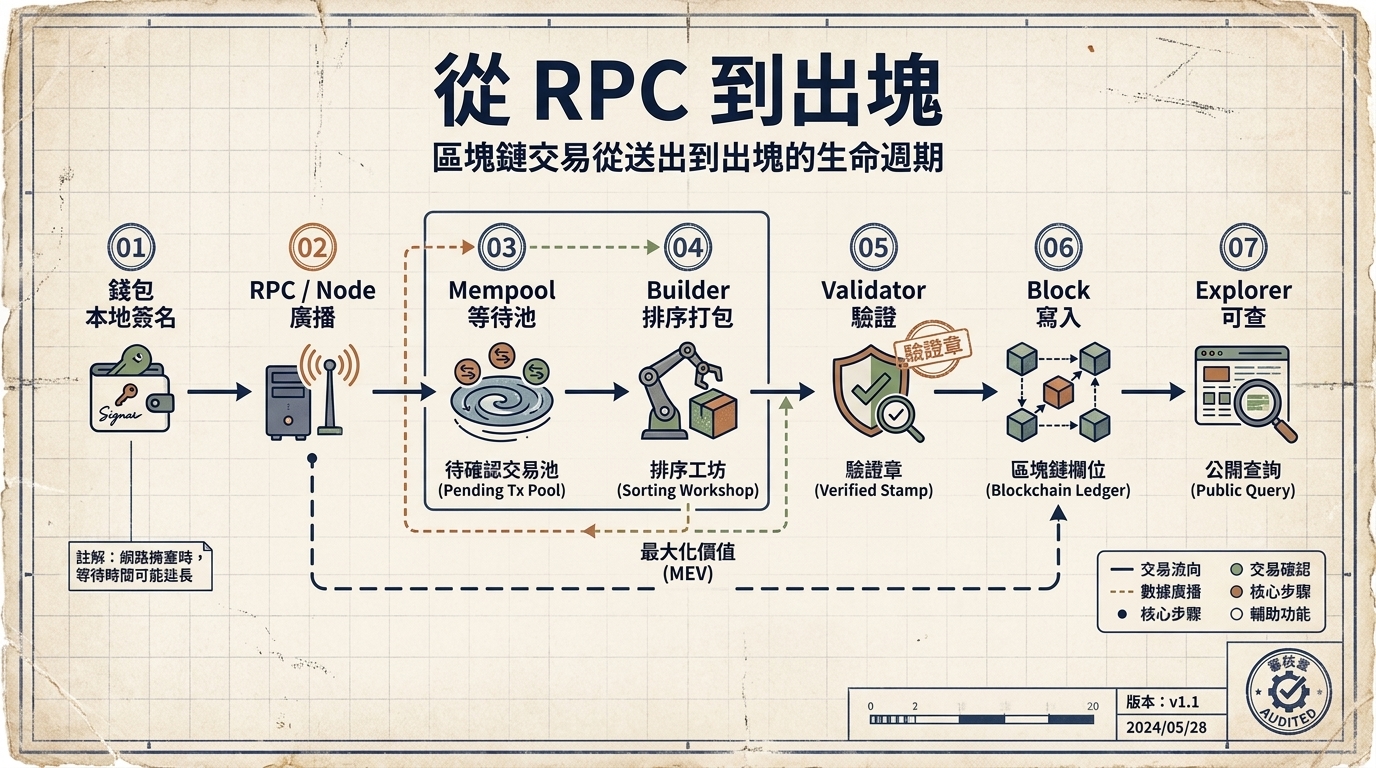
這條路徑背後有幾個重要觀念。
第一,RPC endpoint 的品質會影響使用體驗。直播中示範 ChainList,讓使用者看不同 EVM network 的 RPC 清單、同步高度、延遲、評分與隱私資訊。這不是純工具介紹,而是在提醒:你連到哪個 RPC,會影響查詢速度、交易廣播穩定性,甚至隱私暴露程度。
第二,mempool 是等待區,不是最終結果。交易進入 mempool 後,還沒有被寫進區塊。這段期間交易可能被替換、可能因費用太低而等待、也可能被不同節點看到的狀態略有差異。
第三,排序不是中性的。Builder 與 validator 會決定哪些交易被打包、以什麼順序打包。這也是 MEV、priority fee、區塊空間競價會出現的地方。Gas fee 不只是使用者付給「網路」的一筆費用,它同時是反 spam 的成本、區塊空間的價格、validator / proposer 的激勵結構之一。
直播對 gas fee 的說法很務實:它讓占用公共網路資源變得有成本,讓出塊者有激勵,也讓鏈上計算、儲存與區塊空間有價格。免費資源很容易被濫用;在公共鏈上,費用機制是維持可用性的必要設計。
4. PoS 與節點多樣性|Ethereum 的穩定不是單點軟體撐起來的
Web3 常講「去中心化」,但去中心化不是只有「節點很多」。直播中特別用了 PoW / PoS、beaconcha.in、ethernodes.org 等工具,把 Ethereum 的網路運作拆成更具體的層次。
PoW 的代表是 Bitcoin。礦工用算力競爭記帳權,誰先解出難題誰就能提出區塊,全網再快速驗算。PoS 的代表是現在的 Ethereum。驗證者質押 ETH,系統在活躍驗證者中按規則選出 proposer 與 validator,嚴重失職或作惡會受到懲罰。
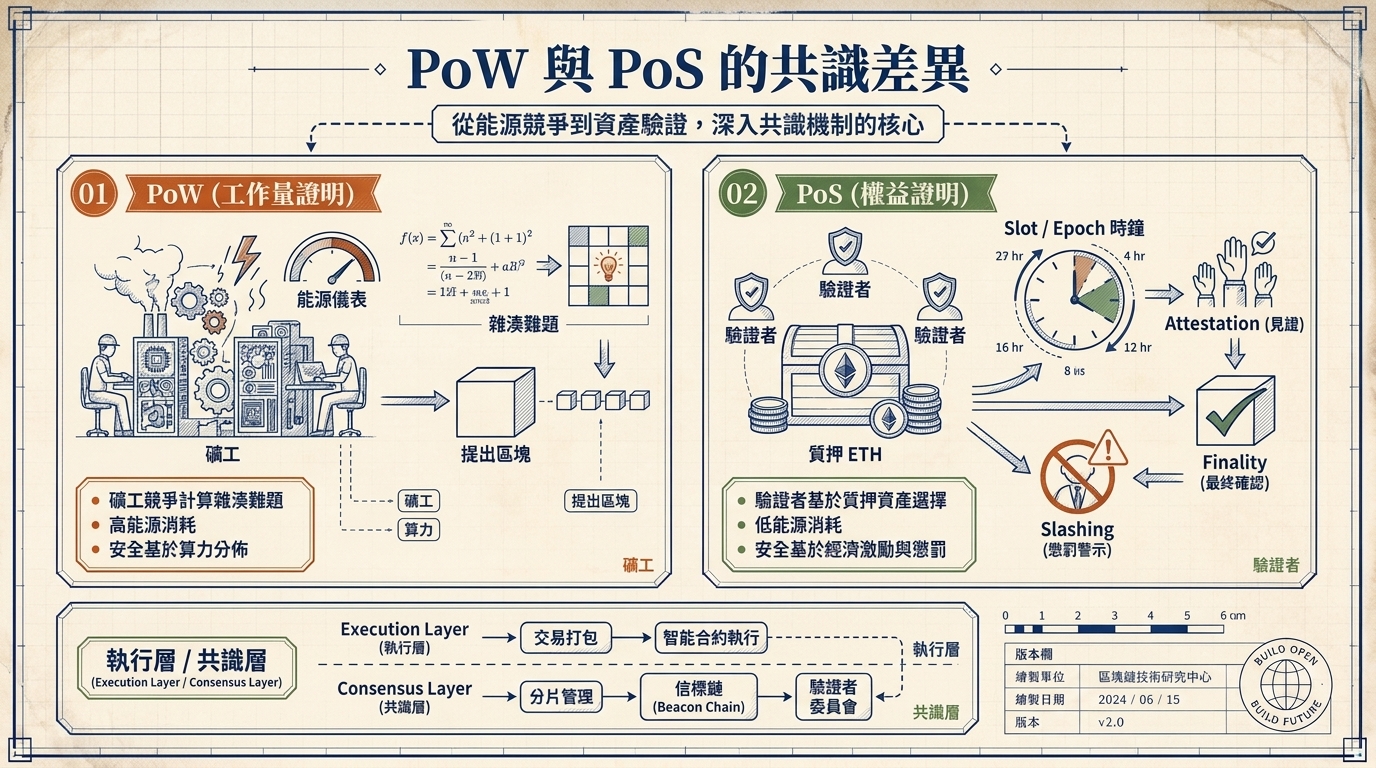
Ethereum 還有一個入門者常忽略的分層:Execution Layer 與 Consensus Layer。執行層負責交易執行、EVM、狀態轉換;共識層負責 PoS 共識、validator、slot、epoch、finality。這兩層各自都有不同 client,例如 execution client 有 geth、nethermind、reth、besu、erigon;consensus client 有 lighthouse、prysm、teku、nimbus、lodestar。
這就是 client diversity 的重要性。如果全網過度依賴單一 client,該 client 的 bug 就可能變成系統性風險。去中心化不只要看節點數量,也要看實作多樣性、地理分布、雲端服務商集中度、validator 分布與基礎設施依賴。
直播中展示 beaconcha.in 與 ethernodes.org 的意義就在這裡:區塊鏈的公開可驗證性不是口號。你可以查 validator 是否正常 attestation,可以看 slot 與 epoch,可以看 client 佔比,可以看節點地理分布。Web3 的很多主張,如果不能被觀察與驗證,就只剩宣傳語。
5. 智能合約改變信任|它不是有智慧,而是把規則放到可檢查的位置
智能合約這個詞很容易讓人誤會。它不是真的「有智能」,也不是法律合約自動變成程式。直播給的定義更精準:智能合約可以先理解成寫在鏈上、能被交易觸發的代碼。
使用者發出交易,交易呼叫合約,合約在 EVM 等虛擬機裡執行,然後改變鏈上狀態。執行歷史寫進區塊後,通常很難修改,後續也能查。這就是 smart contract 的基本運作。
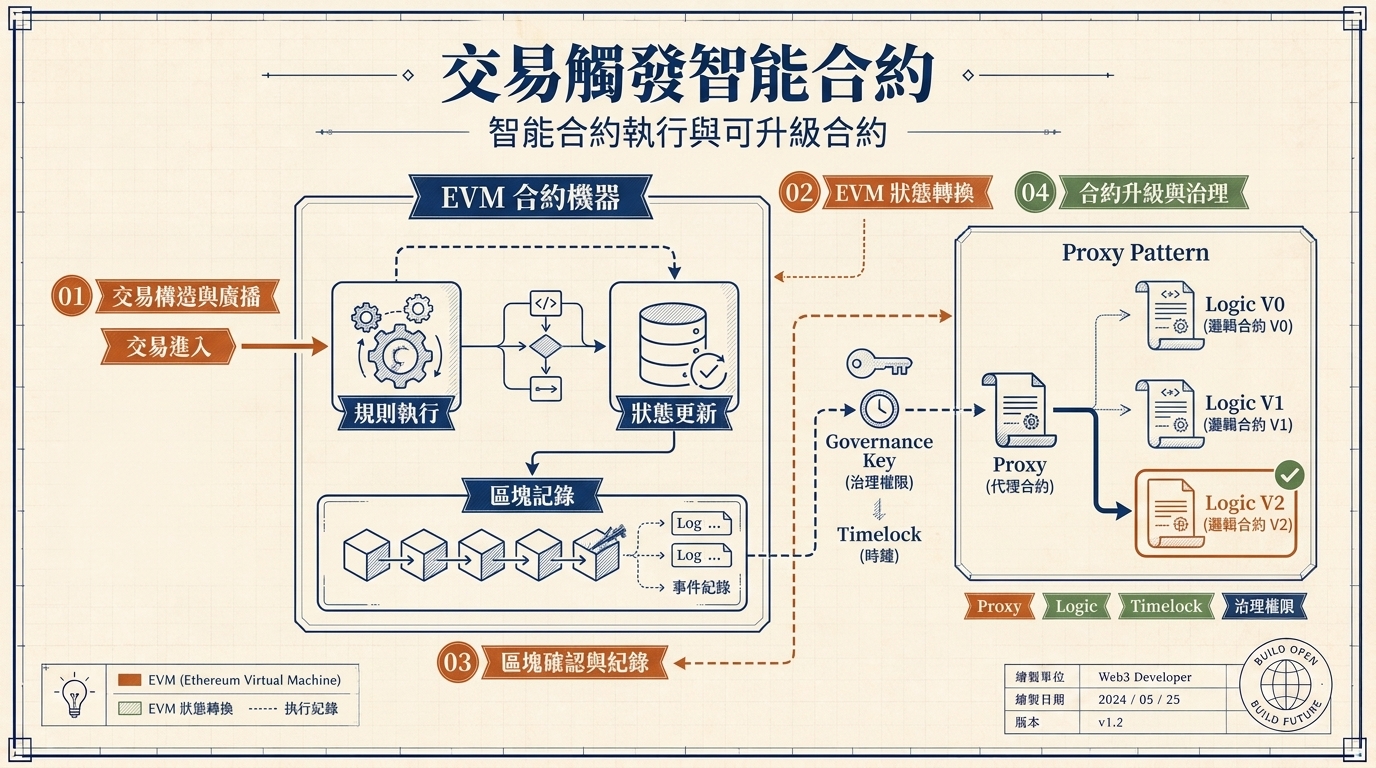
直播裡更有意思的是「智能合約的社會學意義」。它不是只講技術,而是指出信任對象改變了。
傳統系統裡,使用者常常信任平台、公司、資料庫管理者或中介機構。智能合約系統裡,規則、調用記錄與執行歷史可以被檢查;條件滿足後按程式碼執行;臨時改規則的空間變小。這不是不用信任,而是信任從「相信某個機構」轉向「檢查代碼、共識、審計與治理」。
這個轉換很有價值,但也不能浪漫化。代碼公開不代表每個人都看得懂;可驗證不代表不會有漏洞;鏈上不可篡改不代表規則一定公平。智能合約把規則放到更可檢查的位置,但仍然需要審計、標準、治理與使用者教育。
可升級合約就是一個很好的例子。直播最後出現 proxy pattern:使用者呼叫同一個 Proxy Contract,背後的 Logic Contract 可以從 V0、V1 升級到 V2。這讓合約可以修 bug、加功能,但也重新引入治理權限與信任假設。誰能升級?升級是否有 timelock?storage layout 是否安全?使用者是否知道自己信任的是不可變代碼,還是可被 governance 更新的系統?
6. 鏈也會改規則|EIP、測試網與 hard fork 是公共協調流程
很多人以為區塊鏈規則一旦部署就永遠不變。對單一交易或已確認狀態來說,不可篡改性很重要;但對整個協議來說,Ethereum 其實一直在演進。
直播把 Ethereum 改規則的流程拆成四步:討論、文檔、實現與測試、主網升級。
討論發生在 Ethereum Magicians、AllCoreDevs、研究社群與 client team 之間。文檔形成 EIP,Core EIP 是協議變更的正式規格。實作階段需要多個 client 實現、測試網驗證與生態協調。最後一次主網升級通常會打包多個 EIP,透過 hard fork 啟用。
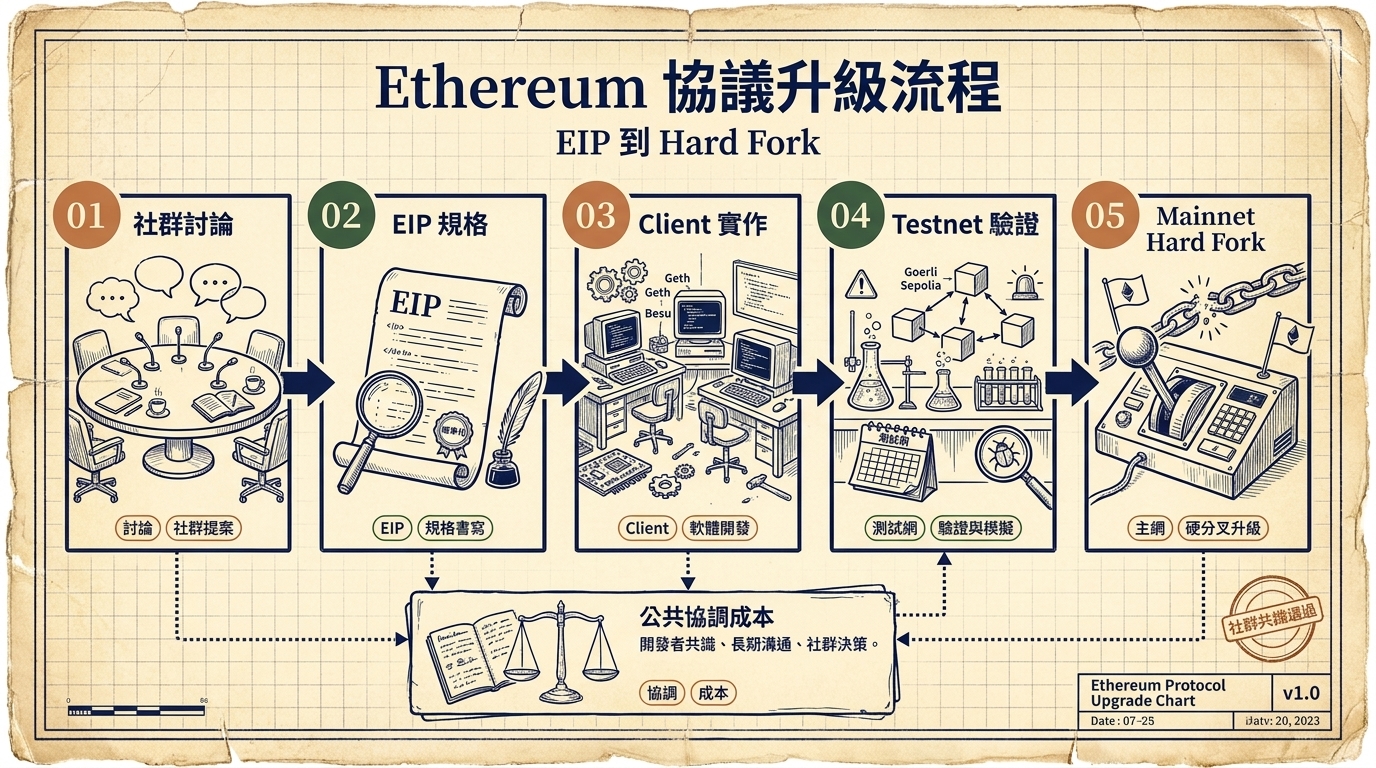
這裡最值得帶走的觀念是:去中心化系統不是不能改,而是改起來需要更高的協調成本。中心化產品可以由公司內部決策、發版、回滾;Ethereum 這類公共協議則需要規格、client 實作、測試網、節點運營者、錢包、交易所、應用方一起配合。
這也是 Web3 的強項與代價。強項是規則變更相對透明,任何人都能讀 EIP、追討論、看 client 實作。代價是速度比較慢,協調成本高,而且不同利益方可能對同一個升級有不同偏好。
如果把智能合約與協議升級放在一起看,就能理解 Web3 的兩層治理:應用層有合約升級、DAO、multisig、timelock;協議層有 EIP、client 實作、hard fork 與社群共識。兩層都不是「完全沒有人治理」,而是治理方式更公開、更技術化,也更需要使用者理解權限在哪裡。
7. Web3 的邊界|自托管、公開帳本與可組合性都不是免費午餐
直播最後回到 Web3 的關鍵特性與邊界。這段很適合拿來校正過度樂觀或過度悲觀的理解。
第一,Web3 強調開放、開源、可驗證。Client 可以開源,交易紀錄公開可查,規則與執行可以審計。這讓外部觀察者有能力檢查系統,而不是只能相信平台聲明。
第二,主流公鏈的隱私邊界很清楚:公開帳本加上偽匿名,不是默認隱私系統。地址不一定直接等於真實身份,但一旦地址與交易所、社群帳號、NFT、ENS、付款紀錄或操作習慣連上線,就可能被分析。
第三,可組合性帶來創新,也放大級聯風險。公開合約與標準介面讓應用可以像積木一樣互相調用,這是 DeFi 與鏈上應用快速堆疊的原因;但當底層協議、oracle、bridge、token 或授權機制出問題,風險也會沿著依賴關係擴散。
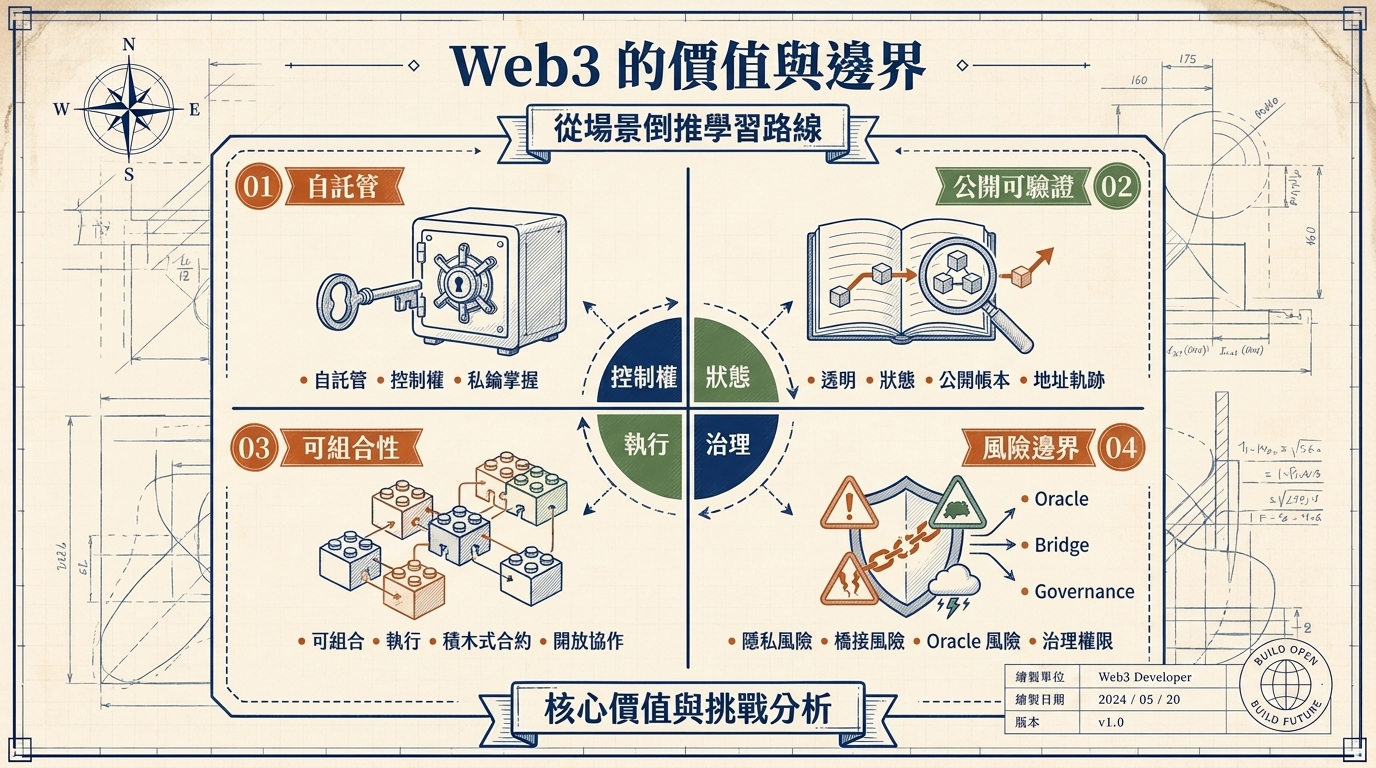
直播留給大家的幾個問題也很實際。資產自托管如何降低私鑰管理複雜度?沒有中心化機構或稅收時,公共基礎設施誰來維護?如果有鏈上稅收或協議收入,又如何分配?當系統抗審查、隱私很強時,如何處理有害資訊與黑產?去中心化協作下,怎麼實現公平且可信的分配?
這些問題沒有簡單答案,但正因如此,它們比口號更重要。
把整場分享濃縮成一個工程視角:Web3 是一套把控制權、狀態、執行、共識與治理拆開的系統。使用者用私鑰簽名授權,交易經由 RPC 進入網路,節點與驗證者把狀態轉換寫入公共帳本,智能合約把規則放到鏈上,EIP 與 hard fork 讓協議演進。
理解這條鏈之後,再談 Web3 的價值才不會飄。它不是所有問題的解法,也不是單純投機工具。它真正值得學的地方,在於它如何把「誰能控制」、「誰能執行」、「誰能檢查」、「誰能改規則」這幾件事重新拆分,並用密碼學、網路、經濟誘因與社群治理把它們接起來。